CEH en Práctica: Hacking ético, reconocimiento y preparación al examen

Uncategorized
Wishlist Share

About Course

Resumen
 

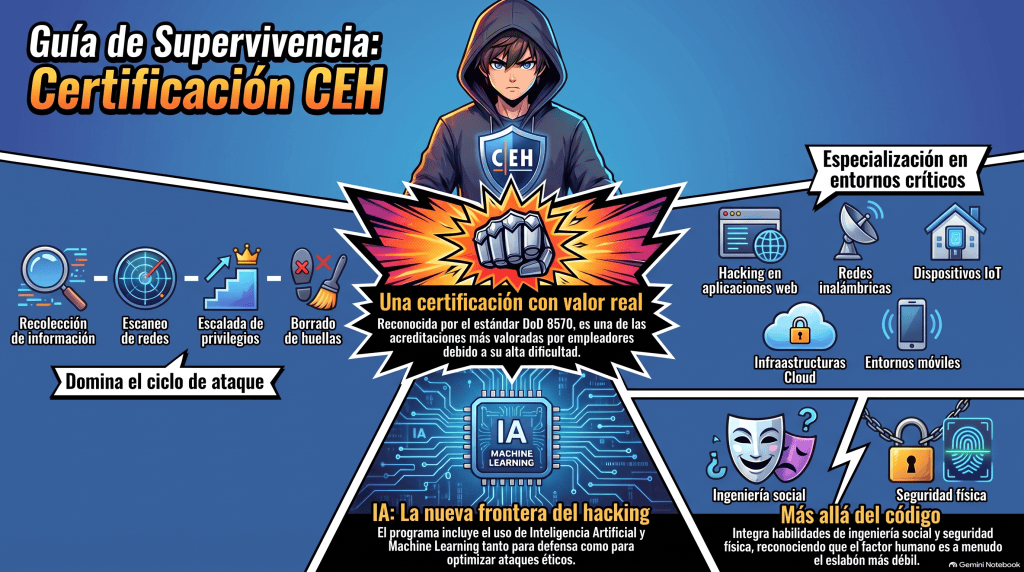
Curso estructurado en cinco capítulos para preparar CEH con enfoque legal, metodológico y práctico. Parte de los fundamentos de seguridad y reconocimiento (CIA, marcos como Kill Chain y MITRE ATT&CK, leyes y OSINT), sigue con escaneo, enumeración y análisis de vulnerabilidades, y avanza a acceso a sistemas, malware e ingeniería social. El bloque central cubre red, evasión y aplicaciones web (sniffing, DoS, hijacking, IDS/firewall, servidores y OWASP/SQLi). Cierra con inalámbricas, móvil, IoT/OT, cloud, criptografía, IA aplicada al hacking ético y estrategia de examen.

Cada capítulo incluye quizzes, laboratorios controlados y entregables: mapa de superficie de ataque, inventario de hosts, informes de hallazgos, mini pentest web autorizado y simulacro cronometrado. El hilo conductor es atacar solo con alcance, evidencia y remediación, no “romper por romper”.

 
Introducción
 
Este curso te prepara para pensar y trabajar como un hacker ético: primero el marco legal y el alcance, después la metodología de ataque y, al final, la evidencia y las contramedidas. No es una lista de herramientas sueltas. Es el recorrido CEH —módulos 1 a 20— organizado como un ejercicio profesional de reconocimiento, descubrimiento, explotación controlada y defensa.Empezarás por entender qué proteges (CIA), quién ataca, con qué vectores y bajo qué reglas (GDPR, ISO 27001, PCI DSS, HIPAA, SOX y reglas de engagement). A partir de ahí construirás la fase de preataque: footprinting, OSINT e inteligencia de amenazas. Luego pasarás a ver la red como la ve un pentester: hosts, puertos, servicios, enumeración y vulnerabilidades priorizadas con CVSS.En la segunda mitad entrarás a las técnicas que más pesan en el examen y en el trabajo real: acceso a sistemas, persistencia, malware, ingeniería social, ataques de red, evasión de controles y la superficie web (XSS, CSRF, IDOR, SQLi). Cerrarás con plataformas actuales —wifi, móvil, IoT/OT, cloud y criptografía— y con un plan de examen:
 
Todo se hace en entornos autorizados (labs, DVWA/Juice Shop o equivalentes). El objetivo no es solo aprobar CEH; es salir con criterio: qué se puede probar, cómo se documenta y cómo se corrige.
Guía_Certificación_Hacking_Ético


Show More

What Will You Learn?

  • Este curso te prepara para pensar y trabajar como un hacker ético: primero el marco legal y el alcance, después la metodología de ataque y, al final, la evidencia y las contramedidas. No es una lista de herramientas sueltas. Es el recorrido CEH —módulos 1 a 20— organizado como un ejercicio profesional de reconocimiento, descubrimiento, explotación controlada y defensa.Empezarás por entender qué proteges (CIA), quién ataca, con qué vectores y bajo qué reglas (GDPR, ISO 27001, PCI DSS, HIPAA, SOX y reglas de engagement). A partir de ahí construirás la fase de preataque: footprinting, OSINT e inteligencia de amenazas. Luego pasarás a ver la red como la ve un pentester: hosts, puertos, servicios, enumeración y vulnerabilidades priorizadas con CVSS.En la segunda mitad entrarás a las técnicas que más pesan en el examen y en el trabajo real: acceso a sistemas, persistencia, malware, ingeniería social, ataques de red, evasión de controles y la superficie web (XSS, CSRF, IDOR, SQLi). Cerrarás con plataformas actuales —wifi, móvil, IoT/OT, cloud y criptografía— y con un plan de examen: tiempo, dominios débiles

Course Content

Capítulo 1 — Fundamentos del hacking ético y reconocimiento
Capítulo 1 — Fundamentos del hacking ético y reconocimiento Objetivo: Entender el marco legal/ético, la metodología de ataque y la fase de recopilación de información (OSINT). Módulos CEH cubiertos: 1 y 2 Peso en examen: alto en fundamentos + reconocimiento (~23% combinado en blueprint v5) Temas 1. Seguridad de la información: CIA, amenazas, vectores de ataque y clases de hackers 2. Hacking ético vs. pentesting vs. red team 3. Marcos: Cyber Kill Chain, MITRE ATT&CK, fases CEH 4. Controles de seguridad, gestión de riesgos e inteligencia de amenazas 5. Leyes y estándares: GDPR, ISO 27001, PCI DSS, HIPAA, SOX y alcance legal del test 6. Footprinting pasivo y activo: buscadores, WHOIS, DNS, email, redes sociales, web y red 7. OSINT, ingeniería social en reconocimiento y herramientas de footprinting 8. Contramedidas de reconocimiento e informes de pre-ataque Entregables del capítulo * Mapa de superficie de ataque de una organización ficticia * Checklist de alcance legal y reglas de engagement * Quiz de 20 preguntas + laboratorio de OSINT en entorno controlado

  • Capítulo 1 — Fundamentos del hacking ético y reconocimiento
    06:56

Capítulo 2 — Escaneo, enumeración y análisis de vulnerabilidades
Capítulo 2 — Escaneo, enumeración y análisis de vulnerabilidades Objetivo: Descubrir hosts, servicios y debilidades de forma sistemática. Módulos CEH cubiertos: 3, 4 y 5 Temas 1. Conceptos de escaneo de red y descubrimiento de hosts 2. Puertos, servicios, banner grabbing y fingerprinting de SO 3. Escaneo más allá de IDS/firewall y diagramas de red 4. Enumeración: NetBIOS, SNMP, LDAP, NTP, NFS, SMTP, DNS, BGP 5. Conceptos de vulnerabilidad, CVSS y tipos de evaluación 6. Herramientas de escaneo/enumeración/VA y lectura de reportes 7. Contramedidas y priorización de hallazgos

Capítulo 3 — Acceso a sistemas, malware e ingeniería social
Capítulo 3 — Acceso a sistemas, malware e ingeniería social Objetivo: Comprender las fases de ganancia de acceso, persistencia y amenazas humanas/malware. Módulos CEH cubiertos: 6, 7 y 9 Peso: dominio de system hacking y técnicas de ataque (~15%) Temas 1. Metodología de system hacking: acceso, escalada, persistencia y limpieza de rastros 2. Ataques a contraseñas, explotación de vulnerabilidades y privilegios 3. Ocultación de archivos, esteganografía y mantenimiento de acceso 4. Malware: troyanos, ransomware, fileless, APT y malware asistido por IA 5. Análisis básico de malware y contramedidas 6. Ingeniería social: pretexting, phishing, vishing, smishing y ataques híbridos 7. Controles humanos, concienciación y detección

Capítulo 4 — Ataques de red, evasión y aplicaciones web
Capítulo 4 — Ataques de red, evasión y aplicaciones web Objetivo: Dominar ataques de perímetro y la superficie web (el bloque más pesado del examen). Módulos CEH cubiertos: 8, 10, 11, 12, 13, 14 y 15 Peso: network/perimeter + web (~38% combinado) Temas 1. Sniffing: ARP, DHCP, DNS spoofing, herramientas y detección 2. DoS/DDoS: tipos, botnets y mitigación 3. Session hijacking a nivel de red y aplicación 4. Evasión de IDS, firewalls y honeypots 5. Hacking de servidores web: misconfiguración, parches y exploits 6. Hacking de aplicaciones web: OWASP, XSS, CSRF, autenticación, IDOR 7. Inyección SQL: tipos, explotación lógica y defensa (parametrización, WAF)

Capítulo 5 — Plataformas emergentes, criptografía y preparación del examen
Capítulo 5 — Plataformas emergentes, criptografía y preparación del examen Objetivo: Cerrar dominios de menor peso pero actuales, y entrenar el formato real del examen. Módulos CEH cubiertos: 16, 17, 18, 19 y 20 Temas 1. Redes inalámbricas: WEP/WPA/WPA2/WPA3, ataques y hardening 2. Plataformas móviles: Android/iOS, apps, malware móvil y MDM 3. IoT y OT/ICS: superficie de ataque, protocolos y riesgos industriales 4. Cloud: modelos IaaS/PaaS/SaaS, IAM, contenedores, errores de configuración 5. Criptografía: simétrica/asimétrica, hash, PKI, TLS, ataques cripto y criptanálisis básico 6. IA en CEH v13: uso de IA para recon, análisis y automatización ética 7. Estrategia de examen: 125 preguntas, 4 horas, puntuación variable, gestión del tiempo 8. Simulacro final y plan de repaso por dominio débil

Student Ratings & Reviews

No Review Yet
No Review Yet

Want to receive push notifications for all major on-site activities?

✕